Komputer kwantowy a Bitcoin — to połączenie przestało być akademicką abstrakcją. Najnowszy raport zespołu Google Quantum AI dowodzi, że kryptografia zabezpieczająca Bitcoina i Ethereum może zostać złamana przy użyciu zaledwie ułamka dotąd szacowanych zasobów. Zegar tyka dla branży krypto znacznie szybciej, niż zakładano.
Spis treści
Mit milionów kubitów: jak Google Quantum AI obalił stary dogmat
Przez lata branżowe konsensusy uspokajały inwestorów i deweloperów: przełamanie 256-bitowej kryptografii krzywych eliptycznych (ECDSA), na której opiera się bezpieczeństwo Bitcoina i Ethereum, wymagałoby budowy maszyny dysponującej milionami kubitów fizycznych. To miało być bezpieczne przez dekady. Raport Google Quantum AI zburzył ten mit jednym ruchem.
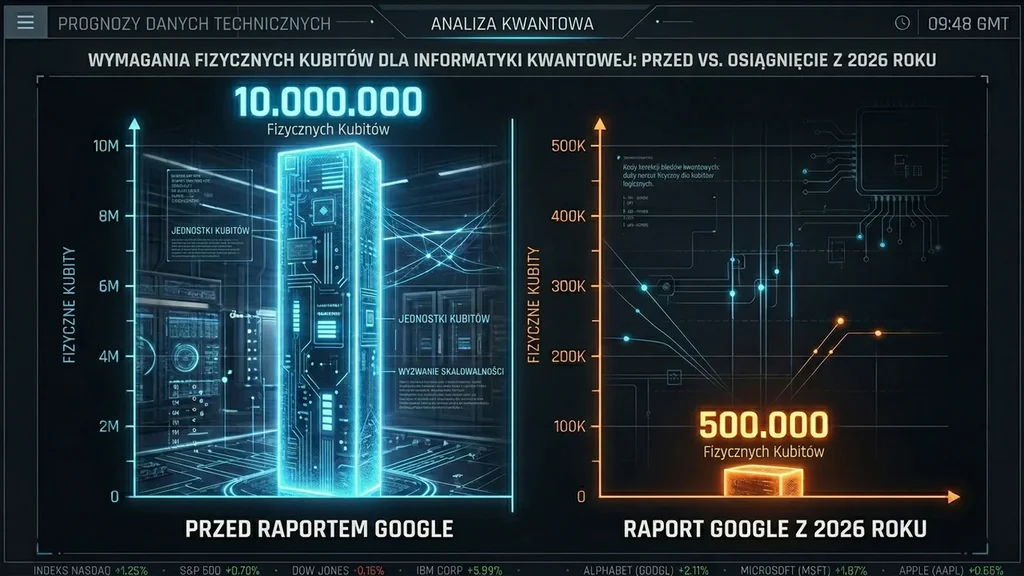
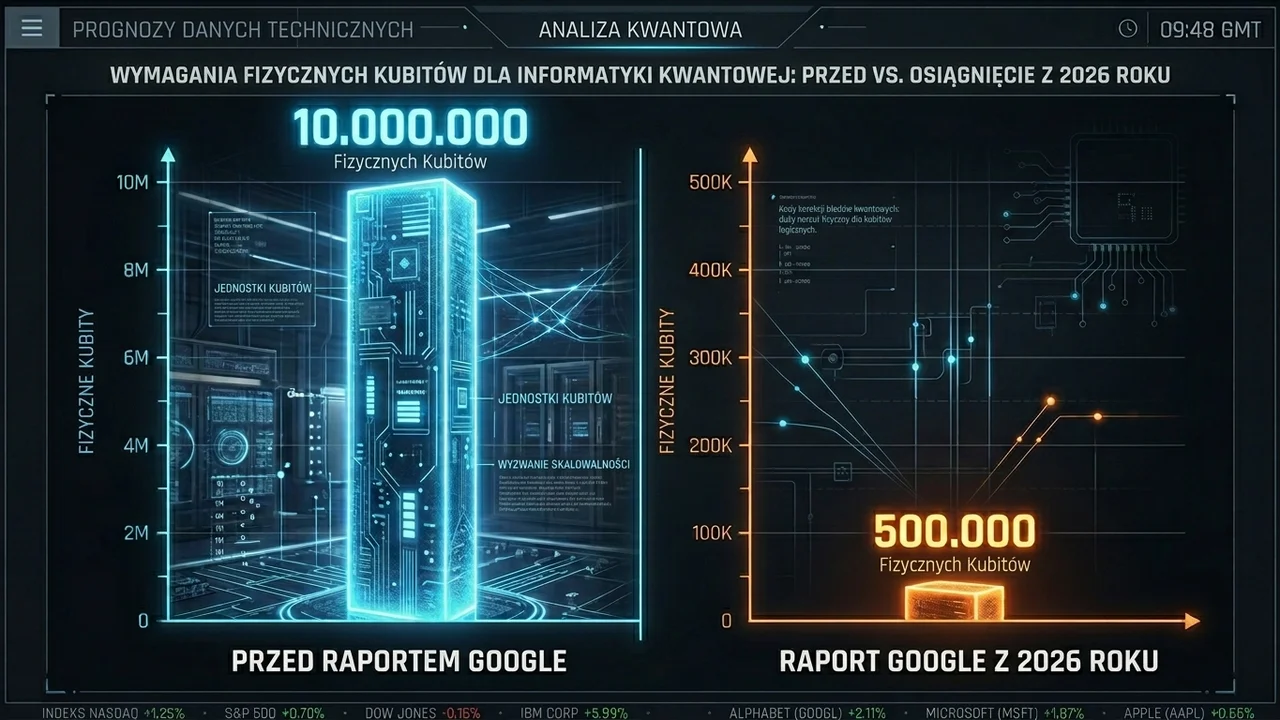
Jak wynika z opracowania, do przeprowadzenia skutecznego ataku wystarczy mniej niż 500 000 fizycznych kubitów — to około 20 razy mniej, niż zakładały wcześniejsze, szeroko cytowane prognozy. Kluczem do tej rewizji są zoptymalizowane obwody kwantowe wdrażające algorytm Shora, które drastycznie obniżają zarówno wymagania sprzętowe, jak i logiczne. To nie jest kosmetyczna korekta — to zmiana rzędu wielkości o jeden rząd.
📖 Algorytm Shora
Algorytm kwantowy opracowany przez Petera Shora w 1994 roku, zdolny do efektywnego faktoryzowania dużych liczb pierwszych. Jego implementacja na wystarczająco dużym komputerze kwantowym pozwoliłaby na złamanie powszechnie stosowanej kryptografii asymetrycznej, w tym ECDSA zabezpieczającego Bitcoin.
Poniżej zestawienie kluczowych parametrów z raportu Google w porównaniu do wcześniejszych szacunków branżowych:
| Parametr | Poprzednie prognozy (przed 2026) | Raport Google Quantum AI (po marcu 2026) |
|---|---|---|
| Liczba fizycznych kubitów | 10 000 000 (10 mln) | 500 000 |
| Czas łamania ECDSA | Kilka godzin / dni | ~9 minut |
| Wymagana moc obliczeniowa | 100% (punkt odniesienia) | 5% (20× mniej) |
Atak on-spend: Komputer kwantowy a Bitcoin
Raport Google opisuje precyzyjny scenariusz zagrożenia, określany jako atak „on-spend". Mechanizm jest następujący: w momencie gdy użytkownik inicjuje transakcję w sieci Bitcoin, jego klucz publiczny przez krótką chwilę staje się widoczny dla wszystkich uczestników sieci. To właśnie to okno czasowe staje się punktem ataku.
📖 Atak on-spend
Scenariusz ataku kwantowego polegający na przechwyceniu klucza publicznego w momencie nadawania transakcji (przed jej potwierdzeniem w bloku). Atakujący oblicza klucz prywatny i przekierowuje środki, zanim transakcja zostanie zatwierdzona przez sieć. Skuteczność zależy od czasu obliczeń vs. średniego czasu wydobycia bloku.
Komputer kwantowy a Bitcoin to wyzwanie pokazuje że wystarczająco zaawansowany komputer kwantowy mógłby w tym oknie błyskawicznie obliczyć odpowiadający klucz prywatny i przekierować środki na kontrolowane konto. Według raportu, czas przeprowadzenia takiej operacji wynosi około 9 minut. Przy średnim czasie potwierdzenia bloku wynoszącym 10 minut, atakujący dysponuje statystyczną szansą na wyprzedzenie legalnej transakcji na poziomie 41%. Niemal moneta w powietrzu — ale z miliardami dolarów w stawce.
1,7 miliona BTC już teraz narażonych na atak
Problem nie dotyczy wyłącznie przyszłości — część aktywów jest de facto wystawiona na ryzyko już dziś. Z raportu wynika, że około 1,7 miliona bitcoinów znajduje się na portfelach starego formatu P2PK (Pay-to-Public-Key), których klucze publiczne są trwale i nieodwołalnie ujawnione w blockchainie. Takich portfeli nie da się zaktualizować bez przeniesienia środków.
📊 Skala zagrożenia: podatne portfele BTC
1,7 mln BTC — dane z raportu Google Quantum AI. Zewnętrzne firmy cyberbezpieczeństwa szacują pulę podatnych środków nawet na 6,8 mln BTC. W obu przypadkach mówimy o aktywach wartych dziesiątki miliardów dolarów przy obecnych kursach.
Zewnętrzne firmy zajmujące się cyberbezpieczeństwem stawiają szacunki jeszcze wyżej — ich analizy wskazują na nawet 6,8 miliona podatnych bitcoinów. Co istotne, rozbieżność między tymi liczbami wynika z różnych metodologii identyfikacji adresów z trwale ujawnionymi kluczami. Niezależnie od przyjętej metodologii, skala potencjalnych strat jest bezprecedensowa.
Dodatkowy paradoks wprowadza aktualizacja Taproot z 2021 roku. Choć jej celem była poprawa prywatności transakcji, raport Google wskazuje, że jednocześnie zwiększyła ona ekspozycję kluczy publicznych — pośrednio idąc na kompromis z bezpieczeństwem kwantowym. Decyzje projektowe, które przed rokiem 2020 wydawały się słuszne, dziś wymagają ponownej oceny.
Rok 2029 jako deadline dla branży krypto
🏢 Google Quantum AI
Dział badań kwantowych firmy Google z siedzibą w Mountain View (Kalifornia). Odpowiada za rozwój procesorów kwantowych — w tym chipu Willow. Raport zespołu na temat zagrożeń dla kryptografii blockchain stał się jednym z najszerzej komentowanych dokumentów w branży technologicznej w 2026 roku.
Google nie ogranicza się do mapowania zagrożeń — w raporcie padają konkretne wezwania do działania. Firma wyznaczyła rok 2029 jako wewnętrzny termin przejścia własnej infrastruktury na kryptografię odporną na ataki kwantowe (tzw. post-quantum cryptography, PQC). Jednocześnie apeluje do całej branży krypto, by podjęła analogiczne działania bez zwłoki.
Zagrożenie nie dotyczy wyłącznie sieci Bitcoin. Inteligentne kontrakty Ethereum, warstwy skalowania L2 oraz powiązane protokoły DeFi opierają się na tych samych algorytmach kryptograficznych i są równie podatne na opisywane wektory ataku. Migracja do odpornej kryptografii to wyzwanie inżynieryjne na skalę całego ekosystemu.
🕐 Chronologia: wyścig blockchain vs. technologia kwantowa
- 1994 — Peter Shor publikuje algorytm zdolny do łamania kryptografii asymetrycznej
- 2009 — Genesis block Bitcoina; kryptografia ECDSA jako fundament bezpieczeństwa
- 2021 — Aktualizacja Taproot w sieci Bitcoin; nieoczekiwany efekt uboczny: wzrost ekspozycji kluczy
- 2024 — NIST publikuje pierwsze standardy kryptografii postkwantowej
- 2026 (marzec) — Raport Google Quantum AI rewizjonuje wymagania ataku: 500 tys. kubitów, 9 minut
- 2029 — Google wyznacza własny deadline migracji na PQC; apel do branży krypto
Kryptografia postkwantowa: kto już reaguje na nowe zagrożenie?
Branża nie pozostaje całkowicie bierna. Według raportu i towarzyszących mu analiz, sieci takie jak Algorand oraz XRP Ledger rozpoczęły już eksperymenty z nowymi mechanizmami obrony odpornymi na ataki kwantowe. Fundacja Ethereum z kolei intensyfikuje wewnętrzne badania nad ścieżką migracji do algorytmów postkwantowych — choć bez ogłoszenia konkretnego harmonogramu.
Kluczowy punkt odniesienia stanowią tu standardy opublikowane przez amerykański NIST (National Institute of Standards and Technology), który w 2024 roku sfinalizował pierwsze rekomendowane algorytmy postkwantowe, takie jak CRYSTALS-Kyber i CRYSTALS-Dilithium. Migracja do nich w środowisku blockchain wymaga jednak nie tylko zmian protokołów, ale też — w wielu przypadkach — skomplikowanych hardfork lub przejść konsensusowych.
Raport Google jest więc zarówno techniczną analizą, jak i sygnałem alarmowym pod adresem governance'u wszystkich liczących się sieci blockchain. Wyścig zbrojeń między możliwościami komputerów kwantowych a odpornością infrastruktury kryptowalutowej właśnie gwałtownie przyspieszył — i według wszystkich dostępnych danych, branża krypto startuje w nim z wyraźnym opóźnieniem.
Zobacz także
- Banki podnoszą marże firmom bez audytu ESG. Koszt kredytu wyższy nawet o 150 punktów bazowych!
- Impuls i korekta – 14 listopada 2026
- Celnicy zablokują import stali i aluminium. Nowy unijny rygor CBAM uderzy w polski przemysł!
- Nowy podział Europy? Putin proponuje pokój, za który zapłaci Polska
- Koszty pracy wystrzelą od stycznia 2027 roku. Skok płacy minimalnej i rekordowe składki ZUS – symulacja budżetowa dla sektora MŚP
FAQ — komputer kwantowy a Bitcoin: najczęstsze pytania
Ile kubitów potrzeba, żeby złamać kryptografię Bitcoina według raportu Google?
Według raportu zespołu Google Quantum AI, do skutecznego ataku na 256-bitową kryptografię krzywych eliptycznych (ECDSA) wystarczy mniej niż 500 000 fizycznych kubitów. To około 20 razy mniej, niż zakładały poprzednie szacunki mówiące o 10 milionach kubitów. Obniżenie progu jest efektem opracowania zoptymalizowanych obwodów kwantowych implementujących algorytm Shora.
Na czym polega atak on-spend na portfel Bitcoin i jakie jest ryzyko powodzenia?
Atak on-spend polega na przechwyceniu klucza publicznego użytkownika w momencie nadawania transakcji — zanim zostanie ona zatwierdzona przez sieć. Wystarczająco zaawansowany komputer kwantowy mógłby w tym oknie (~9 minut) obliczyć klucz prywatny i przekierować środki. Przy średnim czasie potwierdzenia bloku wynoszącym 10 minut, atakujący miałby statystycznie 41% szansy na wyprzedzenie legalnej transakcji.
Ile bitcoinów jest już teraz narażonych na atak kwantowy?
Raport Google wskazuje na około 1,7 miliona BTC przechowywanych na portfelach starego formatu P2PK, których klucze publiczne są trwale ujawnione. Zewnętrzne firmy cyberbezpieczeństwa szacują tę pulę nawet na 6,8 miliona BTC. Środków tych nie można zabezpieczyć bez aktywnego przeniesienia przez właściciela.
Do kiedy branża krypto powinna przejść na kryptografię postkwantową?
Google wyznaczyło rok 2029 jako deadline własnej migracji na infrastrukturę odporną kwantowo i apeluje do branży krypto o analogiczne działania. Sieci takie jak Algorand i XRP Ledger już eksperymentują z nowymi mechanizmami obrony, a Fundacja Ethereum intensyfikuje badania nad ścieżką przejścia.
Czy aktualizacja Taproot z 2021 roku pogorszyła bezpieczeństwo kwantowe Bitcoina?
Według raportu Google Quantum AI — tak, choć był to efekt uboczny, a nie zamierzony cel. Taproot poprawił prywatność transakcji, ale jednocześnie zwiększył ekspozycję kluczy publicznych, idąc na kompromis z bezpieczeństwem kwantowym. Decyzje projektowe sprzed 2021 roku wymagają dziś weryfikacji pod kątem nowych zagrożeń.
function seekTo(seconds) {
const iframe = document.querySelector('.wp-block-embed-youtube iframe');
if (iframe && iframe.contentWindow) {
iframe.contentWindow.postMessage(JSON.stringify({ event: 'command', func: 'seekTo', args: [seconds, true] }), '*');
iframe.contentWindow.postMessage(JSON.stringify({ event: 'command', func: 'playVideo', args: [] }), '*');
}
}
FAQ — komputer kwantowy a Bitcoin: najczęstsze pytania
Ile kubitów potrzeba, żeby złamać kryptografię Bitcoina według raportu Google?
Według raportu zespołu Google Quantum AI, do skutecznego ataku na 256-bitową kryptografię krzywych eliptycznych (ECDSA) wystarczy mniej niż 500 000 fizycznych kubitów. To około 20 razy mniej, niż zakładały poprzednie szacunki mówiące o 10 milionach kubitów. Obniżenie progu jest efektem opracowania zoptymalizowanych obwodów kwantowych implementujących algorytm Shora.
Na czym polega atak on-spend na portfel Bitcoin i jakie jest ryzyko powodzenia?
Atak on-spend polega na przechwyceniu klucza publicznego użytkownika w momencie nadawania transakcji — zanim zostanie ona zatwierdzona przez sieć. Wystarczająco zaawansowany komputer kwantowy mógłby w tym oknie (~9 minut) obliczyć klucz prywatny i przekierować środki. Przy średnim czasie potwierdzenia bloku wynoszącym 10 minut, atakujący miałby statystycznie 41% szansy na wyprzedzenie legalnej transakcji.
Ile bitcoinów jest już teraz narażonych na atak kwantowy?
Raport Google wskazuje na około 1,7 miliona BTC przechowywanych na portfelach starego formatu P2PK, których klucze publiczne są trwale ujawnione. Zewnętrzne firmy cyberbezpieczeństwa szacują tę pulę nawet na 6,8 miliona BTC. Środków tych nie można zabezpieczyć bez aktywnego przeniesienia przez właściciela.
Do kiedy branża krypto powinna przejść na kryptografię postkwantową?
Google wyznaczyło rok 2029 jako deadline własnej migracji na infrastrukturę odporną kwantowo i apeluje do branży krypto o analogiczne działania. Sieci takie jak Algorand i XRP Ledger już eksperymentują z nowymi mechanizmami obrony, a Fundacja Ethereum intensyfikuje badania nad ścieżką przejścia.
Czy aktualizacja Taproot z 2021 roku pogorszyła bezpieczeństwo kwantowe Bitcoina?
Według raportu Google Quantum AI — tak, choć był to efekt uboczny, a nie zamierzony cel. Taproot poprawił prywatność transakcji, ale jednocześnie zwiększył ekspozycję kluczy publicznych, idąc na kompromis z bezpieczeństwem kwantowym. Decyzje projektowe sprzed 2021 roku wymagają dziś weryfikacji pod kątem nowych zagrożeń.